
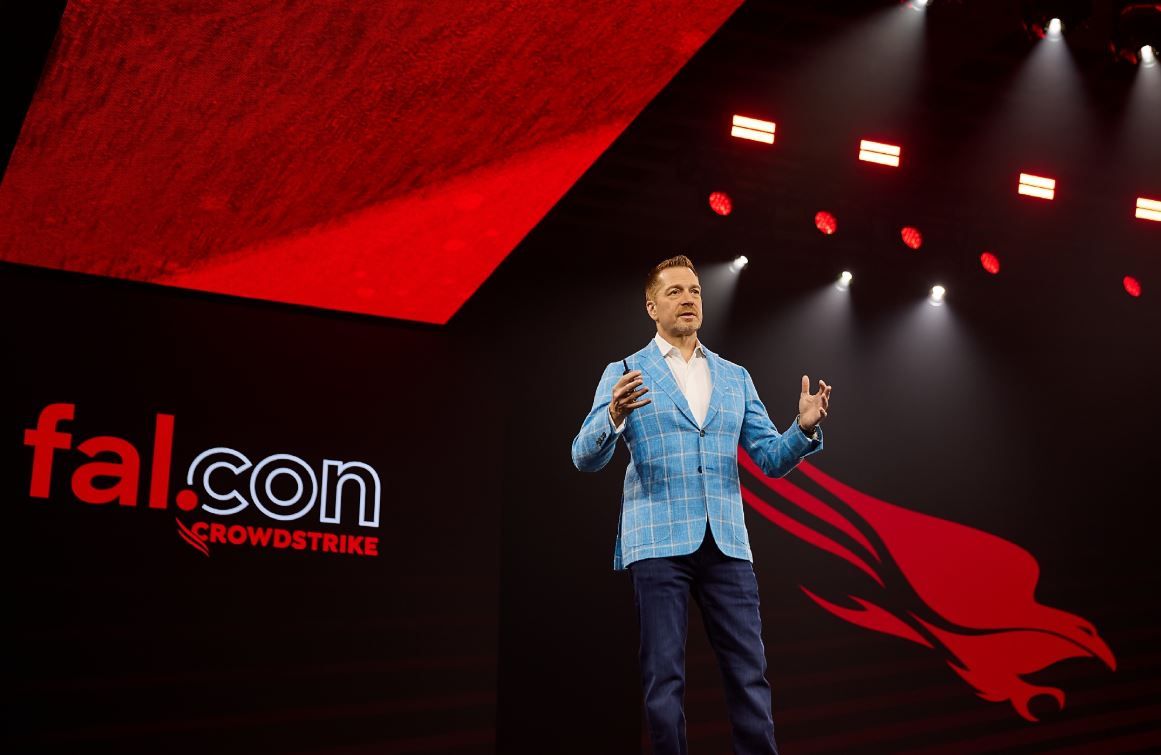
Di tengah perkembangan pesat teknologi, satu hal semakin jelas: kita tidak bisa lagi mengandalkan pendekatan lama untuk menghadapi ancaman baru. Dunia sudah berubah. Kita sekarang berada dalam revolusi industri keempat—era kecerdasan buatan (AI)—dan dunia keamanan siber ikut berubah bersamanya.
Saya ingin berbagi pemikiran tentang hal ini, karena saya yakin hal ini akan mengubah cara kita membayangkan keamanan siber. Bukan sekadar menyempurnakan sistem yang ada, tetapi benar-benar mendesain ulang segalanya.
AI: Pedang Bermata Dua dalam Dunia Siber
AI adalah alat luar biasa yang mempercepat pekerjaan kita—tapi jangan salah, para penjahat siber juga menggunakannya. Baru-baru ini, tim kami menemukan malware yang menggunakan berbagai GPT (seperti ChatGPT) untuk melakukan pengintaian secara otomatis dan menghasilkan skrip PowerShell unik, disesuaikan dengan setiap sistem yang disusupi. Artinya, setiap serangan dibuat khusus, secara real-time.
Hal ini sangat berbeda dari serangan massal di masa lalu. Sekarang, siapa saja dengan kemampuan teknis dasar dan bantuan AI bisa membuat serangan canggih. Kita sedang menyaksikan “demokratisasi kehancuran” – dan sayangnya, banyak organisasi belum siap menghadapi gelombang ini.
SOC Tradisional Sudah Tidak Cukup
Saat ini, banyak Security Operation Center (SOC) bekerja seperti petugas pemadam kebakaran—selalu merespons serangan satu per satu, sering kewalahan oleh volume data dan kecepatan serangan yang makin meningkat.
Masalahnya bukan pada dashboard atau alat bantu, tetapi pada paradigma lama yang sudah usang.
Yang dibutuhkan adalah SOC Agentik, sistem keamanan yang menggunakan agen cerdas berbasis AI yang bukan hanya membantu, tapi juga bisa berpikir, bertindak, dan belajar secara mandiri lintas domain.
Dari Operator ke Orkestrator
Perubahan besar sedang terjadi: manusia bukan lagi sekadar operator yang menangani satu ancaman. Di masa depan, kita akan menjadi orkestrator, mengelola “armada” agen AI yang bisa bekerja cepat, akurat, dan simultan. Seperti bagaimana satu operator bisa mengawasi armada mobil otonom, satu analis keamanan bisa mengelola banyak agen AI yang menangani triase, analisis, korelasi data, bahkan pelaporan.
Contohnya? Di konferensi Fal.Con 2025, diumumkan tujuh agen AI baru dalam kerangka kerja Charlotte:
-
Agen prioritas paparan
-
Agen analisis malware
-
Agen hunting
-
Agen pencarian
-
Agen aturan korelasi
-
Agen transformasi data
-
Agen pembuat alur kerja
Agen-agen ini bukan lagi sekadar “fitur tambahan”, tapi pekerja digital. Mereka bisa menulis laporan insiden, menganalisis malware, dan membantu Anda memahami insiden dengan kecepatan luar biasa.
Bangun Agen Anda Sendiri
Yang paling menarik? Sekarang, perusahaan dapat membangun agen AI mereka sendiri melalui Charlotte AgentWorks. Ini memberi kebebasan kepada perusahaan untuk menyesuaikan keamanan mereka berdasarkan konteks, risiko, dan data mereka sendiri. Platform CrowdStrike tidak hanya untuk dipakai, tetapi juga untuk dikembangkan bersama.
Kekuatan Sebenarnya: Data
Apa yang membuat pendekatan ini unggul dibanding yang lain? Jawabannya adalah: data. CrowdStrike memiliki basis data ancaman yang sangat kaya—triliunan peristiwa, belasan tahun pengalaman dari operasi Falcon Complete, hingga intelijen ancaman tingkat tinggi. Semua ini digunakan untuk melatih agen-agen AI agar mereka benar-benar siap menghadapi dunia nyata.
Keamanan untuk AI, Bukan Hanya AI untuk Keamanan
Jika kita berbicara tentang AI untuk keamanan, kita juga harus bicara tentang keamanan untuk AI. Agen AI bertindak seperti manusia—mereka punya identitas, akses data, dan workflow. Beberapa perusahaan bahkan sudah memberi mereka nomor karyawan. Jika tidak diawasi, mereka bisa menjadi celah keamanan baru.
Itulah sebabnya CrowdStrike mengakuisisi Pangea, perusahaan yang berfokus pada perlindungan agen AI dari tahap pengembangan hingga produksi. Tujuannya? Membangun kerangka kerja AIDR (AI Detection and Response), setara dengan EDR dan MDR, khusus untuk mengamankan AI.
Menuju Autonomi Penuh
Seperti halnya mobil otonom memiliki lima level, operasi keamanan juga akan bergerak dari yang sepenuhnya manual ke yang sepenuhnya otonom. Kita sedang menuju Security AGI—bukan AI umum, tapi sistem keamanan yang bisa terus berkembang, memperbaiki diri, dan menyelesaikan masalah sebelum kita bahkan sadar masalah itu ada.
Peran Manusia Tidak Tergantikan
Tapi satu hal tidak akan pernah berubah: manusia tetap pusatnya. Mesin tidak memiliki nilai moral, tidak bisa bertanggung jawab di depan dewan direksi, dan tidak tahu apa itu tujuan. Kita lah yang menetapkan visi, batasan, dan nilai.
Sebagai orkestrator, Anda tidak akan tergantikan—Anda akan dinaikkan perannya. Anda akan bekerja lebih strategis, lebih cepat, dan lebih efektif. Dan itu akan membawa kita pada masa depan keamanan siber yang lebih proaktif, presisi, dan manusiawi.
Inilah waktunya: SOC agentik bukan sekadar masa depan – ia sudah hadir. Pertanyaannya adalah, seberapa cepat kita bisa beradaptasi?
Mulailah hari ini, dan jadilah bagian dari transformasi besar dalam dunia keamanan siber.
Lindungi Cloud Anda dengan Teknologi Keamanan Terdepan
Tim CrowdStrike Indonesia, bersama mitra resmi kami PT. iLogo Infralogy Indonesia, siap membantu Anda menghadapi tantangan keamanan siber — terutama dalam melindungi infrastruktur cloud bisnis Anda.
Dengan teknologi berbasis kecerdasan buatan (AI) yang terbukti efektif, kami bisa membantu mengevaluasi sistem keamanan Anda dan memberikan solusi yang sesuai dengan kebutuhan spesifik perusahaan Anda.
Kami juga menyediakan sesi demo langsung, agar Anda bisa melihat secara langsung bagaimana teknologi CrowdStrike bekerja dan bagaimana kami bisa membantu menjaga sistem Anda tetap aman dari ancaman siber.
🔐 Jangan tunggu sampai serangan terjadi.
Hubungi kami hari ini untuk konsultasi gratis, dan ambil langkah pencegahan yang tepat untuk keamanan bisnis Anda.