
Tim keamanan siber saat ini berada di titik kritis. Penyerang sudah memanfaatkan AI untuk bergerak dengan kecepatan mesin, mengotomatisasi serangan, dan mempercepat seluruh rantai serangan. Sayangnya, banyak Security Operations Center (SOC) masih bergantung pada proses manual—mulai dari triase hingga investigasi—yang jelas tidak lagi seimbang dengan kecepatan ancaman modern.
Kesenjangan inilah yang mendorong maraknya SOC agent berbasis AI. Di atas kertas, konsepnya sangat menjanjikan. Tugas triase dan investigasi memang ideal untuk diotomatisasi karena keputusan awal dalam sebuah alert dapat menentukan seluruh arah respons keamanan. Sama seperti dunia medis, kesalahan triase di SOC bisa berakibat fatal: sumber daya salah dialokasikan, ancaman terlambat ditangani, atau sinyal penting tenggelam di tengah kebisingan alert.
Namun, muncul pertanyaan krusial: apakah semua SOC agent layak dipercaya?
Tidak Semua SOC Agent Dibangun dengan Standar yang Sama
Jawabannya tegas: tidak. Banyak solusi yang disebut “agent” pada kenyataannya hanyalah workflow otomatis sederhana yang memanggil Large Language Model (LLM) generik. Mereka mungkin terlihat cerdas dalam demo, tetapi tanpa fondasi keahlian nyata, pengujian ilmiah, dan mekanisme evaluasi berkelanjutan, performanya akan runtuh saat berhadapan dengan kondisi dunia nyata.
SOC tidak membutuhkan agent yang terdengar meyakinkan. SOC membutuhkan agent yang akurat, konsisten, dan aman—agent yang mampu mengambil keputusan setara analis berpengalaman, bukan sekadar mengenali pola permukaan.
Di sinilah pendekatan CrowdStrike menjadi pembeda.
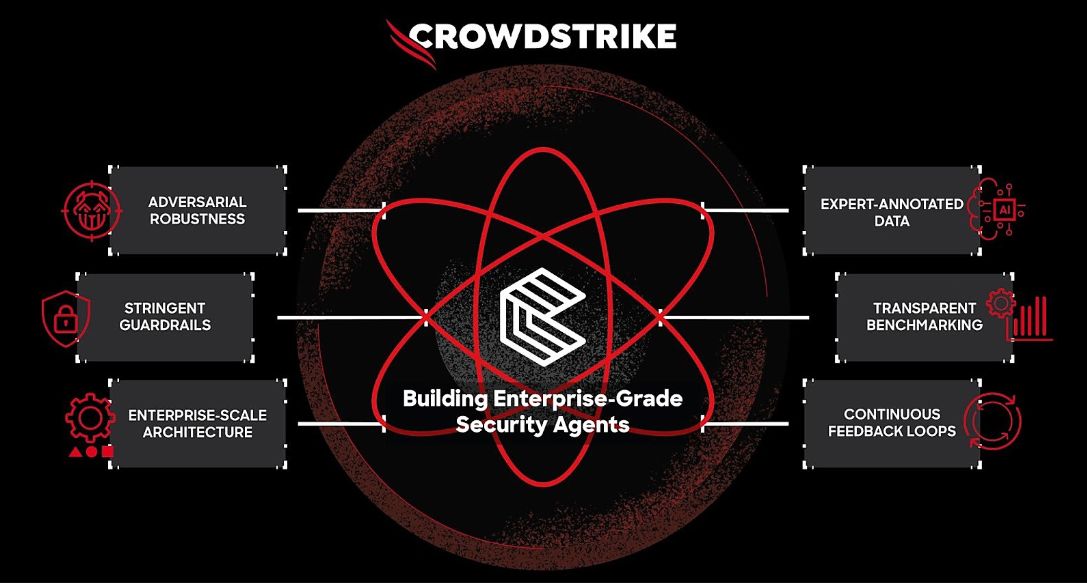
Enam Pilar Membangun SOC Agent Siap Produksi
Untuk bisa dioperasikan secara aman di SOC, sebuah agent harus memenuhi enam pilar utama.
1. Data Latih Berbasis Keputusan Pakar Manusia
Keputusan keamanan tidak bisa dipelajari hanya dari data mentah atau sintesis AI. Dibutuhkan data yang merekam bagaimana analis berpikir, menilai konteks, dan memahami taktik penyerang. CrowdStrike memiliki keunggulan unik: lebih dari satu dekade keputusan nyata dari tim Falcon Complete MDR—salah satu tim pertahanan siber paling elit di dunia.
Setiap hasil triase, investigasi, dan respons nyata memperkaya kumpulan data ini. Dikombinasikan dengan telemetry lintas domain dalam skala triliunan event serta threat intelligence kelas dunia, Charlotte AI dilatih bukan untuk meniru analis, tetapi berpikir seperti analis.
2. Benchmarking Ilmiah yang Transparan
Agent yang tidak bisa diukur tidak layak dipercaya. CrowdStrike menerapkan benchmarking yang dapat direproduksi, membandingkan keputusan Charlotte AI secara langsung dengan keputusan analis Falcon Complete. Akurasi diukur, divalidasi, dan terus diuji seiring berkembangnya model dan taktik adversary.
Pendekatan ini memberi visibilitas nyata bagi pelanggan—bukan klaim marketing semata.
3. Reinforcement Learning dengan Umpan Balik Pakar
Akurasi tidak bisa dijaga tanpa perbaikan berkelanjutan. Charlotte AI beroperasi dalam feedback loop aktif, di mana analis manusia secara rutin meninjau dan menilai keputusan agent dalam insiden nyata. Kesalahan dan blind spot langsung dimasukkan kembali ke data pelatihan.
Hasilnya adalah “flywheel akurasi”: agent makin baik, analis makin efisien, dan data pelatihan makin kaya. Ini bukan sesuatu yang bisa direplikasi vendor lain tanpa kombinasi skala, platform, dan keahlian yang sama.
Pendekatan ini bahkan mematahkan trade-off klasik antara sensitivitas dan noise. Dengan triase otomatis yang akurat, SOC dapat meningkatkan sensitivitas deteksi tanpa dibanjiri false positive.
4. Arsitektur yang Dirancang untuk Skala Enterprise
SOC agent tidak bisa bergantung pada satu jenis model AI. Charlotte AI menggunakan arsitektur heterogen dan modular, memilih teknologi terbaik untuk setiap tugas—mulai dari Small Language Models (SLM) yang cepat dan hemat biaya hingga model frontier untuk analisis kompleks.
Hasilnya adalah sistem yang cepat, efisien, dan mampu menangani ribuan tugas paralel tanpa mengorbankan performa atau kepatuhan.
5. Guardrails dan Tata Kelola yang Ketat
Dalam SOC, kesalahan otomatisasi bisa menjadi risiko operasional. Karena itu, Charlotte AI dibangun dengan guardrails yang jelas: kontrol berbasis peran, otonomi terbatas, jejak audit penuh, dan penjelasan transparan untuk setiap keputusan.
Manusia tetap memegang kendali penuh. Analis menentukan apa yang boleh diautomasi dan kapan persetujuan diperlukan.
6. Ketahanan terhadap Serangan Adversarial
Agent keamanan tidak beroperasi di laboratorium, tetapi di medan tempur nyata. CrowdStrike merancang Charlotte AI sejak awal untuk menghadapi adversarial pressure, termasuk prompt injection, evasion, dan teknik manipulasi data.
Agent terus diuji, diperkeras, dan disesuaikan berdasarkan taktik nyata yang ditemukan di lapangan—menjadikan robustness sebagai proses berkelanjutan, bukan checklist sekali jalan.
Dampak Nyata di SOC Modern
Charlotte AI Detection Triage Agent mampu memberikan keputusan dengan akurasi di atas 98%, lengkap dengan tingkat kepercayaan, prioritas, dan rekomendasi tindak lanjut—semua dalam hitungan detik. Ini menghemat waktu analis, mengurangi kelelahan, dan memastikan tidak ada sinyal penting yang terlewat.
Sementara itu, Agentic Response membawa investigasi ke level berikutnya, menyusun pertanyaan kritis, mengumpulkan bukti lintas domain, dan menyajikan ringkasan yang mudah dipahami. Dengan fitur kolaborasi terbaru, manusia dan AI bekerja bersama dalam satu kanvas investigasi terpadu.
Kesimpulan: Standar Baru untuk Agentic SOC
Masa depan SOC tidak ditentukan oleh siapa yang merilis agent terbanyak, tetapi oleh siapa yang mampu membangun agent yang benar-benar layak dipercaya. Agent enterprise-grade harus akurat, adaptif, terukur, dan aman di dunia nyata.
Charlotte AI bukan sekadar mempercepat analis—ia meningkatkan kualitas pengambilan keputusan, mengubah SOC dari reaktif menjadi proaktif. Inilah standar baru agentic SOC, dan inilah mengapa pendekatan ilmiah CrowdStrike menjadi kunci di era ancaman modern.
Lindungi Cloud Anda dengan Teknologi Keamanan Terdepan
Ancaman siber terus berkembang dan semakin menargetkan infrastruktur cloud bisnis. Kini saatnya Anda selangkah lebih maju. Tim CrowdStrike Indonesia, bersama mitra resmi PT. iLogo Infralogy Indonesia, siap menjadi garda terdepan dalam melindungi sistem cloud perusahaan Anda.
Didukung teknologi keamanan berbasis kecerdasan buatan (AI) yang telah terbukti secara global, kami membantu mengevaluasi postur keamanan Anda secara menyeluruh dan merekomendasikan solusi yang tepat sesuai kebutuhan spesifik bisnis Anda.
Dapatkan sesi demo langsung untuk melihat bagaimana teknologi CrowdStrike bekerja secara real-time dalam mendeteksi, mencegah, dan merespons ancaman siber sebelum berdampak pada operasional bisnis Anda.
Jangan menunggu sampai serangan melumpuhkan bisnis Anda.
Hubungi kami hari ini untuk konsultasi gratis dan ambil langkah strategis menuju perlindungan cloud yang lebih kuat, proaktif, dan berkelanjutan.